



Автор:
Добромир Видев
Новина
България и Албания ще си сътрудничат в сферата на киберсигурността
сряда 28 октомври 2026 17:33
сряда, 28 октомври 2026, 17:33
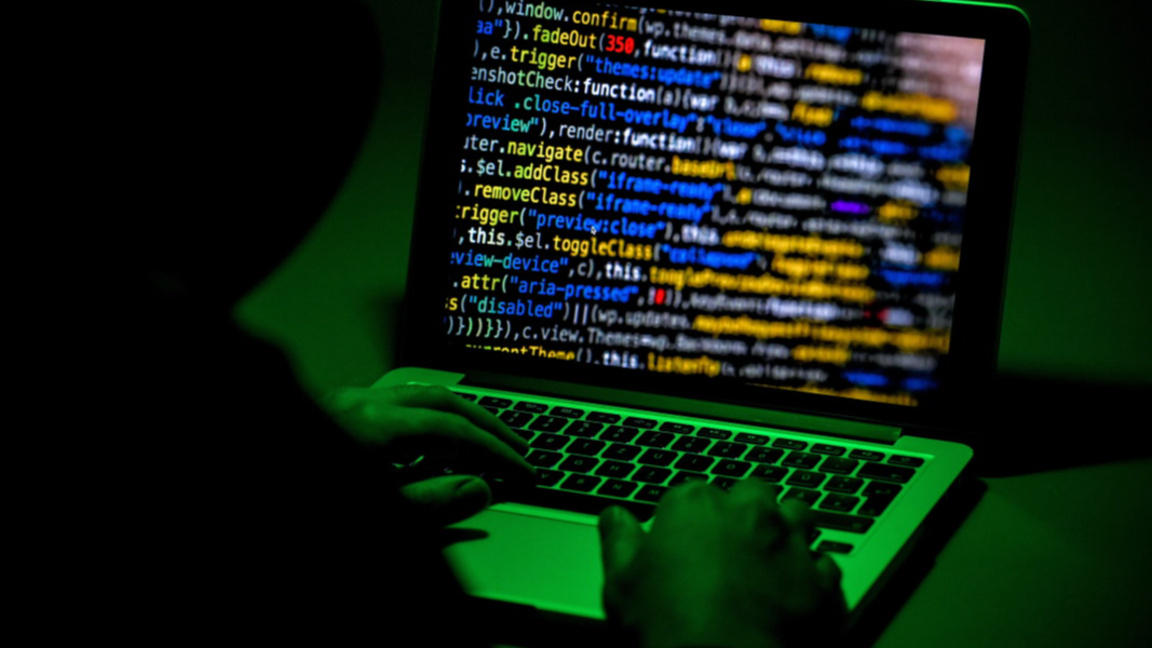
Хакери
СНИМКА: ЕПА/БГНЕС
Размер на шрифта
Изкуствен интелект откри големи уязвимости в езика за програмиране PHP. Разработчиците пуснаха корекции за уязвимостите. У нас Националният екип за реагиране при инциденти с компютърната сигурност предупреди институциите да „закърпят“ уязвимостите.
Дирекция „Киберпрестъпност“ на ГДБОП включи адреса euslugi-payment.cc в официалния си регистър за фишинг измами. Публичната информация не съдържа брой жертви или потвърдени загуби.
От началото на годината списъкът на ГДБОП съдържа близо 290 адреса, които са свързани с фишинг измами. Значителна част от тях имитират адресите на популярни куриерски фирми. Има и имитиращи адреси на ТОЛ системата. Съветите на специалистите адресите да не бъдат отваряни. Да не се въвеждат е лични или картови данни.
До електронните услуги може да се стигне чрез официално изписан адрес или запазен bookmark. При вече подадени платежни данни се свържете веднага с банката. В сайта на www.cybercrime.bg може да се прави проверка на опасните адреси.
България и Албания ще си сътрудничат в сферата на киберсигурността. Това ще стане по силата на Меморандум за разбирателство между ДАНС и албанския национален орган по киберсигурност. Това реши Министерският съвет. През август естонската Академия за електронно управление (e-Governance Academy) класира Албания и Чехия като държавите с най-високо ниво на киберсигурност в света.
Албания е първа по киберсигурност на европейския континент. Индексът отчита силата на законодателството, плановете за реакция при кризи, образование, научни изследвания в тази област. Албания е получила 98,33 от 100 възможни точки. В този списък България е на шесто място на европейския континент. На трето сред страните в ЕС и НАТО.
Великобритания и Германия ще започнат съвместно партньорство за противодействие на саботажите и кибератаките. Новото съвместно партньорство ще включва обмен на сведения и съгласуване на действията за наблюдение, възпиране и предотвратяване на заплахи, като посегателства срещу критична инфраструктура или кибератаки и саботажи, заявиха от "Даунинг стрийт".
Миналия месец на министрите от правителството в Лондон бе наредено да запознаят компаниите от отбранителния сектор и доставчиците на услуги, свързани с критичната инфраструктура, със заплахата, идваща от Русия, припомня Ройтерс.
Microsoft е поправила слабост в Windows Shell. Уязвимостта е давала на нападателяя да заобиколи защитна проверка. И така е можел да изпълнява произволни команди върху операционната система на хоста. Microsoft и Американската агенция за киберсигурност потвърждават реалната експлоатация. Съветът е да се инсталират октомврийските ъпдейти за сигурност. Докато обновяването приключи, не приемайте обикновената икона на файл или липсата на предупреждение като доказателство, че сваленото съдържание е безопасно.
Злонамерена таблица може да чете файлове или да стартира код
Безплатния софтуерен пакет с отворен код LibreOffice. Уязвимостите вече са поправени. До закърпването им специално подготвен документ е можел при отваряне да прочете или запише локални файлове, да изнесе настройки или да зареди Java код. Специалистите посочват, че документ без macro предупреждение не е автоматично безопасен. Най-сигурната практическа стъпка е актуална версия и внимание към непоискани таблици.
Google Threat Intelligence Group и Mandiant предупредиха, че е имало кампания за компрометиране чрез „задна врата“ на веригата за доставки на софтуер, насочена към инфраструктурата за актуализации, принадлежаща на AOMEI Technology.
Продуктът на софтуерната компания е свързан с разработва инструменти за Windows, предназначени за архивиране, възстановяване на данни и управление на дискове. Между април и юли 2026 г. злосторникът е извършвал многократни, краткотрайни манипулации на конфигурацията на оригиналните сървъри на AOMEI. Всеки прозорец за манипулация е оставал активен само от пет до десет минути, преди да се върне към автентични версии.
Това е първият път, в който се сблъскваме с компрометиране на веригата за доставки на софтуер, коментират от компаниите за киберсигурност. Специалистите предупреждават, че инсталирането на софтуер от официален updater обикновено намалява риска, но не е абсолютна гаранция.
Организациите трябва да проверят публикуваните индикатори, а не само да обновят до последната версия.
Подробности чуйте от звуковия файл.
По публикацията работи: Александра Никова
Последвайте ни и в Google News Showcase, за да научите най-важното от деня!