



Автор:
Добромир Видев
Новина
Киберексперт: Актуализации на PHP да се търсят от официални страници
четвъртък 29 октомври 2026 12:01
четвъртък, 29 октомври 2026, 12:01
Иво Димитров
СНИМКА: Добромир Видев
Размер на шрифта
Седмици ще продължи възстановяването на услуги и системи, които работят с PHP след критичните пробиви, които задействаха глобалната кибертревога. Причината за прогнозите на специалистите са в бавното прилагане на актуализациите след оповестяването на налична от десетилетие уязвимост в програмния език.
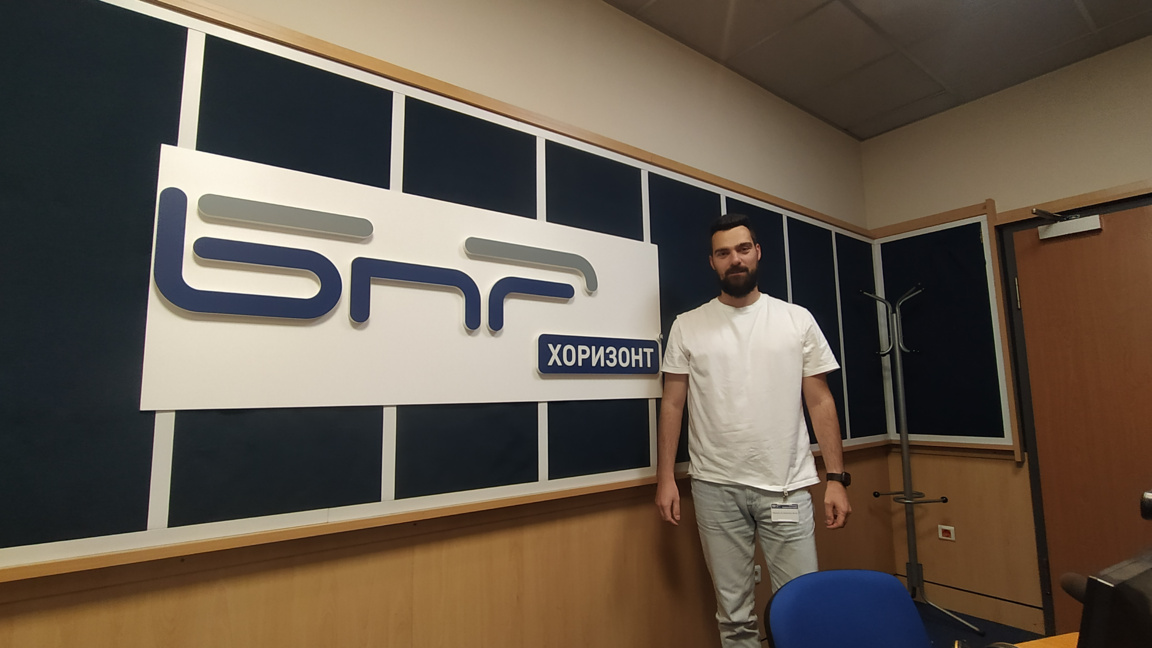
Пропускът позволява на хакерите да получат достъп до данни или да променят вече удостоверени данни. Компютърният специалист и докторант в Техническия университет Иво Димитров посочи пред БНР, че актуализации на PHP трябва да се търсят от официални страници.
"Проблемът не е намерен от изкуствен интелект първоначално. Той е намерен още 2024 година от създателите на PHP или комюнитито, което допринася за това езикът да се развива. Но когато е намерен, не са успели да го развият, да го проучат, да намерят всъщност къде е проблемът. Те просто са видели ефекта. PHP стига до момент, в който се запълва паметта. Езикът има някаква памет. Когато идват заявки от различни потребители – и много на брой, много потребители – той заделя памет. И тази памет задържа заявката в нейния суров вид. И когато цялата памет, с която разполага сървърът, бъде заета абсолютно цялата, демек се получава: много заявки, а самото изпълнение се забавя, тогава се запълва паметта или се иска много повече памет, отколкото има свободна, и съответно умира процесът, който сървърът обработва. Изчистват се тези неща и тези, които вече един път са верифицирани, че са започнали, но не е започнало тяхното изпълнение, те седят в паметта. И реално процесът, когато се стартира новият, той започва да чете едно queue - една опашка с тези процеси и започва да изпълнява тяхното действие.
Изкуственият интелект сега е разкрил същината на проблема, обясни Димитров:
"Едното е това, че се пълни паметта, и второто е, че вече като има нещо в паметта, което е верифицирано на пръв прочит, че е валидна заявка, след това може да подмени кода, който е в тази вече верифицирана задача и този код, веднъж верифициран, той стига до сървъра".
Димитров направи аналогия с магазин, в който клиентът държи опаковка на един артикул (заявка) но в нея има друг и касиерката не разбира за подмяната.
Според статистика 70% от световния интернет използва PHP. Димитров обаче е скептичен към твърдението:
"Бих че е много по-малко, защото реално 70% - това са абсолютно всички сайтове, които имат реален домейн. Но не всички сайтове от тези имат реален трафик. Вече много от тях са "умрели". По-притеснителното е, че доста голяма част от правителствените сайтове, на банки и така нататък – те, те са на PHP. Това не гарантира, че те са вече на актуална версия.
Да се приложи кръпката (фиксът), направен от PHP, не е толкова лесно, защото сайтът може да е на много стара версия и реално това включва в себе си всякакви странични библиотеки, които ползват. Реално трябва да изчакат абсолютно всички, които ползват- страничния софтуер, които ползват. Ако са зависими толкова, трябва да apply-нат и там patch-а. Иначе просто няма да могат да update-нат".
Препоръката на Националния център по киберсигурност за временно спиране на уязвими сайтове също е работещо решение, категоричен бе Иво Димитров в "Хоризонт до обед":
"Разбира се! Когато има някаква опасност, е редно да се прецизира колко наистина е опасна за конкретния случай на сайта. Голяма част от сайтовете могат да имат някакви междинни layer-и на защита, защото данните също могат да са encrypted и за хакера няма да е много лесно да ги decrypt-не. Но винаги превенцията – да спрат, да отстранят проблема и да я пуснат отново – е много по-добра, отколкото да го оставят и да чакат. В Япония спират цяла банка. Даже мисля, че и компания, която е за издаване на летищни билети. Явно има голяма опасност да не могат да защитят данните от източване".
В България в общия случай крайният потребител не знае къде има PHP и тома създава голяма трудност.
Димитров сподели, че досега не е имал покана от голям бизнес да реши даден проблем, без потребителите да бъдат информирани:
"Не съм имал такъв experience, но на работа, примерно 2021 година, беше Log4j exploit – абсолютно същият. Реално експлойтът е да позволиш на user, без да има аутентикация, пред сървъра, да изпълни някакъв код. На клиентите на продукта, който ние продавахме, ние им казахме. На тези, които са с по-големи компании, които имат наистина данни, които са sensitive, които наистина трябва да са secure им казахме. Дискриминирахме малките потребители. Така беше преценено. Не е решение, което програмистите вземат – това се взема на много високо ниво.
Другото интересно е, че PHP дават дата за release на фикса, която впоследствие бива променена в по-ранна дата, след като вече са анонсирали, че има проблем. Много хакери са започнали да експлойтват фиксовете, дори в Amazon, в cloud доставчици. Трафикът от атаките се е увеличил главоломно!
Изкуственият интелект спестява много време и с малко човекочасове може да се направи голямо проучване и да се достигне до проблеми, които самотен програмист много трудно би видял, констатира Димитров. Хакерите също ползват ИИ, но когато намерят bug, те не съобщават, а го използват.
"Ако програмист беше намерил бъга и – както в случая – съобщава на PHP, времето за delivery на фикса е много голямо, защото има просто много процедури, много различни процеси, които трябва да се извършат. Това време няма как да го спестиш. Отнема време да се пакетира в нова версия. Ъпдейтите обикновено идват от официални страници, от официални дистрибутори. Те са деплойнати (deployed) на официалните репа (repositories) на PHP, примерно, на библиотеката, нали, на която и да е била библиотека".
Какво трябва да знаят хората за киберсигурността:
"Хората трябва да са наясно, когато ползват неща, как техните данни се пазят. Да не се доверяват на платформи, които лесно могат да си създадат сайт, но зад сайта да няма секюрити, нали. Трябва да се доверят на професионалисти в това отношение. Техническият университет има много сериозни кадри, особено в секюритито и в програмистките отдели. Бих казал, че дори да се допитат до някой приятел или да потърсят преподавател, професор в Техническия...няма кой да ги върне".
По публикацията работи: Венцислав Василев
Последвайте ни и в Google News Showcase, за да научите най-важното от деня!