


Автор:
Александър Йорданов
Новина
Фалшивите сигнали за бомби крият риск да стане като в "Лъжливото овчарче"
понеделник 12 октомври 2026 09:55
понеделник, 12 октомври 2026, 09:55
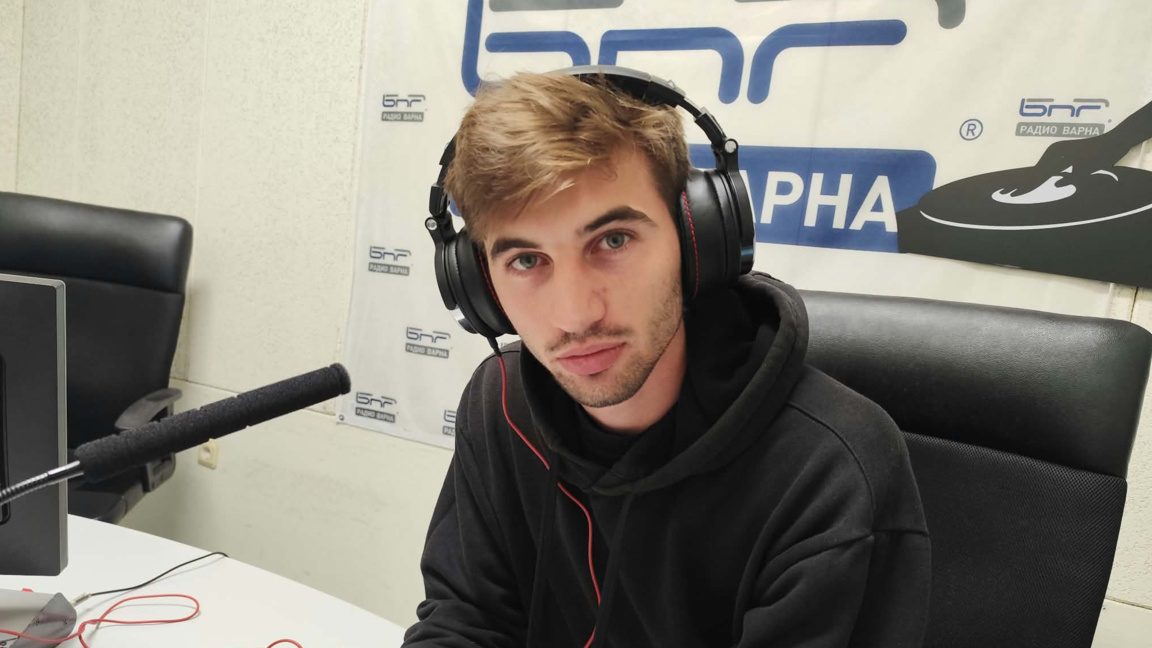
Обретен Обретенов, експерт по киберсигурност
СНИМКА: Радио Варна
Размер на шрифта
Училища, детски градини, съдилища, болници и държавни институции получиха имейли със заплахи за взривове. Последваха евакуации, прекъснати учебни часове и блокирана работа. При подаване на поредица от фалшиви бомбени сигнали хората постепенно могат да започнат да неглижират обажданията или имейлите и при реална заплаха да не реагират с необходимата сериозност, а това е изключително рисковано, коментира за Радио Варна и предаването "Новият ден" експертът по киберсигурност Обретен Обретенов.
Подобни заплахи водят до прекъсване на учебни занятия и съдебни процеси, и ангажират значителен ресурс на службите. По-сериозният риск обаче е при реална заплаха да не се реагира с необходимата сериозност и да стане като с приказката за лъжливото овчарче, допълни Обретенов.
По думите му причините за тези сигнали могат да бъдат различни - от желание за изява и привличане на внимание, до координирани кампании, чиято цел е внасяне на хаос, проверка на реакцията на институциите и нарушаване на нормалната им работа.
Според Обретенов имейлът, с който е изпратена заплахата, е важна отправна точка за разследването. Затова е необходимо да бъде запазено оригиналното съобщение, а не само негов скрийншот. Техническите данни могат да дадат информация за пътя на съобщението и използваната за изпращането му инфраструктура. Това обаче не означава непременно, че разследващите могат директно да стигнат до извършителя. Имейлът може да бъде подправен, а използваната инфраструктура да се намира в различни държави. Именно от тези данни обаче може да започне проследяване, което впоследствие да доведе до конкретно устройство и евентуално до човека, стоящ зад заплахата.
Обретенов посочи, че подобни извършители са били установявани и задържани и при предишни случаи в Европа. Трансграничният характер на разследванията обаче значително усложнява процеса. Възможно е заплахата да е насочена към една държава, техническата инфраструктура да е в друга, изпращачът да се намира в трета, а поръчителят – в четвърта. Това прави както издирването, така и доказването на авторството, значително по-трудно.
Според експерта развитието на изкуствения интелект допълнително затруднява разграничаването на фалшивото съобщение от реалната заплаха само по неговото съдържание.
"Десет пъти бих предпочел да изразходвам ресурс за фалшив сигнал, отколкото да откажа реакция при реален и да застраша човешки живот", подчерта Обретенов.
Той обърна внимание и на необходимостта институциите периодично да проверяват процедурите си за евакуация. Важно е да бъде гарантирана безопасността и на местата, към които се извеждат хората, както и всеки да знае как трябва да реагира. Целта е действията да протичат организирано, без паника и без излишно разходване на ресурс, допълни той. С Обретен Обретенов разговаря Александър Йорданов. Чуйте цялото интервю в началото на публикацията.
По публикацията работи: Олга Карова
Последвайте ни и в Google News Showcase, за да научите най-важното от деня!