


Новина
Cloudflare отчита милиони опити за хакерски атаки след открити уязвимости в PHP
четвъртък 22 октомври 2026 20:16
четвъртък, 22 октомври 2026, 20:16
СНИМКА: ЕПА/БГНЕС
Размер на шрифта
Международни компании и правителства бързат да отстранят критични уязвимости в програмния език PHP, който стои в основата на голяма част от интернет сайтовете, докато компанията за облачни услуги Cloudflare (Клаудфлеър) съобщи за милиони опити за хакерски атаки след разкриването на пропуските в сигурността в ядрото на езика за програмиране, предаде Ройтерс.
Мерките бяха предприети, след като вчера страните в Европа и други региони временно изключиха уебсайтове като предпазна мярка, докато операторите на страниците се стремяха да защитят системите, базирани на PHP.
Извънредното спиране на банкови, летищни, железопътни, данъчни и правителствени услуги на много места по света – от Токио до Хелзинки, се превърна в едно от най-сериозните изпитания за програмните инструменти, използвани от десетилетия за функционирането на интернет сайтовете. Случаят разкри степента на зависимост на правителствата и компаниите от код, който малцина разбират в дълбочина.
"От много, много дълго време не съм виждал нещо подобно", заяви днес главният изпълнителен директор на Microsoft Сатя Надела на събитие в Германия. По думите му инцидентът показва колко важно е да се създава софтуер, който може да бъде поддържан по сигурен начин с нарастването на сложността на системите.
"Знам, че за всички специалисти по информационни технологии и сигурност това беше дълъг ден и дълга нощ", добави той.
PHP е сред основополагащите за интернет езици наред с HTML Ейч Ти Ем Ел и Python
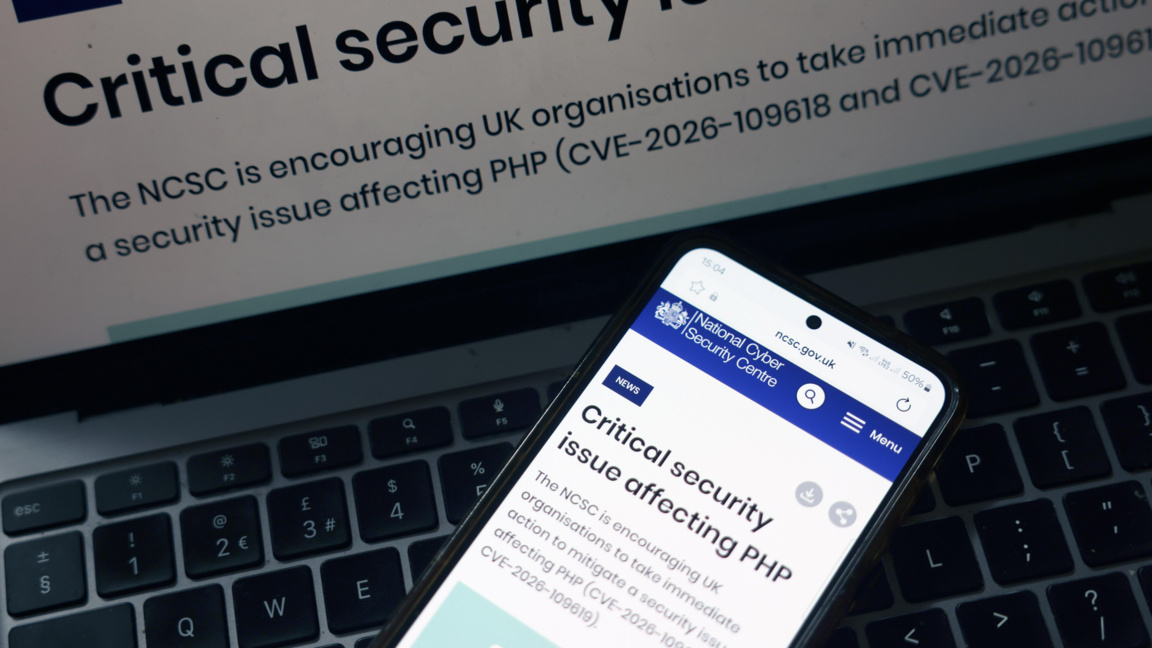
Разработчиците на PHP – ключов език за програмиране наред с HTML и Python, публикуваха вчера корекции на уязвимости, които са останали незабелязани в продължение на години, преди да бъдат открити с помощта на изкуствен интелект. Те призоваха потребителите да "актуализират незабавно" системите.
Маделин Лорънс, съоснователка на белгийската компания за киберсигурност Aikido Security, заяви, че информацията за уязвимостите е станала публично достояние, преди да бъдат готови корекциите, а оттогава са регистрирани и много атаки.
"Компаниите се надпреварват да актуализират системите си срещу нападатели, които могат да използват изкуствен интелект, за да експлоатират уязвимостите – именно в това се състои надпреварата", каза тя.
Докато компаниите и правителствата инсталираха корекциите и временно спираха уебсайтове като предпазна мярка, броят на опитите за хакерски атаки нарасна до милиони, съобщи компанията за облачни услуги Cloudflare.
"През 10-те часа преди публичното обявяване на уязвимостите в цялата мрежа регистрирахме хиляди опити за експлоатирането ѝ", написа в социалната мрежа X главният изпълнителен директор на Cloudflare Матю Принс.
"45 минути след обявяването броят им скочи до десетки хиляди и достигна стотици хиляди в рамките на два часа, а сега вече се равнява на милиони", добави той.
Последици от Япония до Финландия
Японски компании, сред които брокерската компания Nomura, финансовата група Mitsubishi UFJ Financial Group, авиокомпанията ANA и железопътният оператор East Japan Railway, съобщиха днес, че временно спират някои интернет услуги като част от извънредните мерки.
Пивоварната група Asahi Group Holdings временно преустанови работата на определени уебсайтове и системи и обяви, че извършва оценка на въздействието върху сигурността. Застрахователната компания Tokio Marine Holdings съобщи, че е спряла уебсайта на групата.
Министерството на финансите на Япония и Японската метеорологична агенция частично ограничиха онлайн услугите си, за да приложат мерки за сигурност, а Националната данъчна агенция на страната временно изключи своя услуга.
Френската телекомуникационна група Orange съобщи, че като предпазна мярка временно е ограничила достъпа до определени уебсайтове и приложения, базирани на PHP, в няколко свои дъщерни дружества.
Tencent Cloud, един от най-големите доставчици на облачни услуги в Китай, призова клиентите си да инсталират актуализирани версии на PHP, но не стигна дотам да препоръча масово спиране на уебсайтове.
Финландският държавен доставчик на IT услуги Valtori заяви, че е продължил през нощта да инсталира корекции за сигурност на PHP и постепенно отменя превантивните ограничения върху услугите, след като ден по-рано спря правителствени уебуслуги.
"Възстановяването на услугите може да отнеме дни или дори седмици, тъй като актуализациите системите трябва да бъдат внимателно тествани", заяви генералният директор на Valtori Хану Науманен.
Компанията посочи, че прекъсванията не са били причинени от експлоатиране на уязвимостите или от пробив в киберсигурността и че няма данни за активно използване на пропуските.
Прилагането на някои корекции може да отнеме седмици
Няколко азиатски правителства днес разпоредиха проверки на киберсигурността във връзка с разкритите уязвимости в PHP.
Феликс Куленкамп, ръководител на отдела по сигурност в германската цифрова асоциация Bitkom, заяви, че много от големите оператори вече са извършили актуализациите, но при сложните системи и по-малките организации процесът може да отнеме повече време.
"Ако уебсайтът работи със стара версия на PHP, за която няма актуализация на сигурността, цялата система трябва да бъде обновена", обясни тя.
По публикацията работи: Мария Йорданова
Последвайте ни и в Google News Showcase, за да научите най-важното от деня!